


Veröffentlicht: 4. November 2013
WebRTC ermöglicht die Peer-to-Peer-Kommunikation. Es sind Server erforderlich, damit Clients Metadaten austauschen und die Kommunikation über einen Prozess namens Signalisierung koordinieren können. Server helfen Clients auch bei der Bewältigung von Network Address Translators (NATs) und Firewalls.
Hier erfahren Sie, wie Sie einen Signalisierungsdienst erstellen und mit den Besonderheiten der realen Konnektivität mit STUN- und TURN-Servern umgehen. Außerdem erfahren Sie, wie WebRTC-Anwendungen Anrufe mit mehreren Teilnehmern verarbeiten und mit Diensten wie VoIP und PSTN (auch als Telefonie bezeichnet) interagieren können.
Was ist Signalisierung?
Signalisierung ist der Prozess der Koordinierung der Kommunikation. Damit eine WebRTC-Anwendung einen Anruf einrichten kann, müssen die Clients die folgenden Informationen austauschen:
- Sitzungssteuerungsnachrichten, die zum Öffnen oder Schließen der Kommunikation verwendet werden
- Fehlermeldungen
- Medienmetadaten wie Codecs, Codec-Einstellungen, Bandbreite und Medientypen
- Schlüsseldaten, die zum Herstellen sicherer Verbindungen verwendet werden
- Netzwerkdaten, z. B. die IP-Adresse und der Port eines Hosts, wie sie von außen sichtbar sind
Für diesen Signalisierungsprozess ist eine Möglichkeit erforderlich, mit der Clients Nachrichten hin- und hersenden können. Dieser Mechanismus wird von den WebRTC APIs nicht implementiert. Stattdessen müssen Sie es selbst erstellen.
Warum wird die Signalisierung nicht von WebRTC definiert?
Um Redundanz zu vermeiden und die Kompatibilität mit etablierten Technologien zu maximieren, werden Signalisierungsmethoden und -protokolle nicht durch WebRTC-Standards festgelegt. Dieser Ansatz wird im JavaScript Session Establishment Protocol (JSEP) beschrieben:
Die Architektur von JSEP verhindert auch, dass ein Browser den Status speichern muss, d. h. als Signalisierungs-Zustandsautomat fungieren muss. Das wäre problematisch, wenn beispielsweise bei jedem Neuladen einer Seite Signalisierungsdaten verloren gingen. Stattdessen kann der Signalisierungsstatus auf einem Server gespeichert werden.
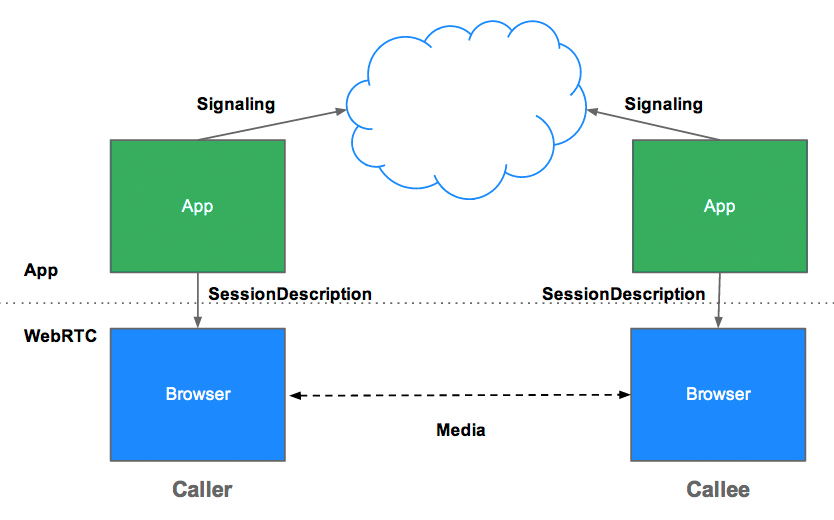
JSEP erfordert den Austausch von Angebot und Antwort, den Medienmetadaten, zwischen Peers. Angebote und Antworten werden im SDP-Format (Session Description Protocol) kommuniziert, das so aussieht:
v=0
o=- 7614219274584779017 2 IN IP4 127.0.0.1
s=-
t=0 0
a=group:BUNDLE audio video
a=msid-semantic: WMS
m=audio 1 RTP/SAVPF 111 103 104 0 8 107 106 105 13 126
c=IN IP4 0.0.0.0
a=rtcp:1 IN IP4 0.0.0.0
a=ice-ufrag:W2TGCZw2NZHuwlnf
a=ice-pwd:xdQEccP40E+P0L5qTyzDgfmW
a=extmap:1 urn:ietf:params:rtp-hdrext:ssrc-audio-level
a=mid:audio
a=rtcp-mux
a=crypto:1 AES_CM_128_HMAC_SHA1_80 inline:9c1AHz27dZ9xPI91YNfSlI67/EMkjHHIHORiClQe
a=rtpmap:111 opus/48000/2
...
Möchten Sie wissen, was das ganze SDP-Kauderwelsch eigentlich bedeutet? Sehen Sie sich die Beispiele der Internet Engineering Task Force (IETF) an.
Denken Sie daran, dass WebRTC so konzipiert ist, dass das Angebot oder die Antwort angepasst werden kann, bevor es als lokale oder Remote-Beschreibung festgelegt wird. Dazu werden die Werte im SDP-Text bearbeitet. Beispielsweise kann die Funktion preferAudioCodec() in appr.tc verwendet werden, um den Standardcodec und die Standardbitrate festzulegen. SDP ist mit JavaScript etwas mühsam zu bearbeiten und es wird diskutiert, ob zukünftige Versionen von WebRTC stattdessen JSON verwenden sollten. Es gibt jedoch einige Vorteile, bei SDP zu bleiben.
RTCPeerConnection-API und Signalisierung: Angebot, Antwort und Kandidat
RTCPeerConnection ist die API, die von WebRTC-Apps verwendet wird, um eine Verbindung zwischen Peers herzustellen und Audio- und Videoinhalte zu übertragen.
Um diesen Prozess zu initialisieren, hat RTCPeerConnection zwei Aufgaben:
- Ermitteln Sie die lokalen Medienbedingungen, z. B. die Auflösung und die Codec-Funktionen. Dies sind die Metadaten, die für den Offer-and-Answer-Mechanismus verwendet werden.
- Potenzielle Netzwerkadressen für den Host der App abrufen, die als Kandidaten bezeichnet werden.
Nachdem diese lokalen Daten ermittelt wurden, müssen sie über einen Signalisierungsmechanismus mit dem Remote-Peer ausgetauscht werden.
Stellen Sie sich vor, Alice versucht, Eve anzurufen. Hier ist der vollständige Antwortmechanismus im Detail:
- Alice erstellt ein
RTCPeerConnection-Objekt. - Alice erstellt mit der Methode
RTCPeerConnectioncreateOffer()ein Angebot (eine SDP-Sitzungsbeschreibung). - Alice ruft
setLocalDescription()mit ihrem Angebot auf. - Alice wandelt das Angebot in einen String um und sendet es über einen Signalisierungsmechanismus an Eve.
- Eve ruft
setRemoteDescription()mit dem Angebot von Alice auf, damit ihreRTCPeerConnectionüber die Einrichtung von Alice informiert ist. - Eve ruft
createAnswer()auf und der Erfolgs-Callback dafür erhält eine lokale Sitzungsbeschreibung – die Antwort von Eve. - Eve legt ihre Antwort als lokale Beschreibung fest, indem sie
setLocalDescription()aufruft. - Eve verwendet dann den Signalisierungsmechanismus, um ihre Antwort als String an Alice zu senden.
- Alice legt die Antwort von Eve mit
setRemoteDescription()als Beschreibung der Remote-Sitzung fest.
Alice und Eve müssen auch Netzwerkinformationen austauschen. Der Ausdruck „Kandidaten finden“ bezieht sich auf den Prozess, bei dem Netzwerkschnittstellen und Ports mithilfe des ICE-Frameworks gefunden werden.
- Alice erstellt ein
RTCPeerConnection-Objekt mit einemonicecandidate-Handler. - Der Handler wird aufgerufen, wenn Netzwerkkandidaten verfügbar werden.
- Im Handler sendet Alice über ihren Signalisierungskanal stringifizierte Kandidatendaten an Eve.
- Wenn Eve eine Kandidatennachricht von Alice erhält, ruft sie
addIceCandidate()auf, um den Kandidaten der Beschreibung des Remote-Peers hinzuzufügen.
JSEP unterstützt ICE Candidate Trickling. Dadurch kann der Anrufer dem Angerufenen nach dem ersten Angebot schrittweise Kandidaten zur Verfügung stellen. Der Angerufene kann dann auf den Anruf reagieren und eine Verbindung herstellen, ohne darauf warten zu müssen, dass alle Kandidaten eintreffen.
WebRTC für die Signalisierung programmieren
Das folgende Code-Snippet ist ein W3C-Codebeispiel, das den gesamten Signalisierungsprozess zusammenfasst. Der Code setzt voraus, dass ein Signalisierungsmechanismus SignalingChannel vorhanden ist. Die Signalisierung wird später ausführlicher erläutert.
// handles JSON.stringify/parse
const signaling = new SignalingChannel();
const constraints = {audio: true, video: true};
const configuration = {iceServers: [{urls: 'stun:stun.example.org'}]};
const pc = new RTCPeerConnection(configuration);

// Send any ice candidates to the other peer.
pc.onicecandidate = ({candidate}) => signaling.send({candidate});

// Let the "negotiationneeded" event trigger offer generation.
pc.onnegotiationneeded = async () => {
  try {
    await pc.setLocalDescription(await pc.createOffer());
    // send the offer to the other peer
    signaling.send({desc: pc.localDescription});
  } catch (err) {
    console.error(err);
  }
};

// After remote track media arrives, show it in remote video element.
pc.ontrack = (event) => {
  // Don't set srcObject again if it is already set.
  if (remoteView.srcObject) return;
  remoteView.srcObject = event.streams[0];
};

// Call start() to initiate.
async function start() {
  try {
    // Get local stream, show it in self-view, and add it to be sent.
    const stream =
      await navigator.mediaDevices.getUserMedia(constraints);
    stream.getTracks().forEach((track) =>
      pc.addTrack(track, stream));
    selfView.srcObject = stream;
  } catch (err) {
    console.error(err);
  }
}

signaling.onmessage = async ({desc, candidate}) => {
  try {
    if (desc) {
      // If you get an offer, you need to reply with an answer.
      if (desc.type === 'offer') {
        await pc.setRemoteDescription(desc);
        const stream =
          await navigator.mediaDevices.getUserMedia(constraints);
        stream.getTracks().forEach((track) =>
          pc.addTrack(track, stream));
        await pc.setLocalDescription(await pc.createAnswer());
        signaling.send({desc: pc.localDescription});
      } else if (desc.type === 'answer') {
        await pc.setRemoteDescription(desc);
      } else {
        console.log('Unsupported SDP type.');
      }
    } else if (candidate) {
      await pc.addIceCandidate(candidate);
    }
  } catch (err) {
    console.error(err);
  }
};
Wenn Sie die Prozesse für den Austausch von Angeboten und Antworten sowie von Kandidaten in Aktion sehen möchten, rufen Sie simpl.info RTCPeerConnection auf und sehen Sie sich das Konsolenprotokoll für ein Beispiel eines Videoanrufs auf einer einzelnen Seite an. Sie können einen vollständigen Dump der WebRTC-Signalisierung und -Statistiken von der Seite about://webrtc-internals in Google Chrome oder der Seite opera://webrtc-internals in Opera herunterladen.
Peer-Erkennung
Das ist eine schicke Art zu fragen: „Wie finde ich jemanden, mit dem ich sprechen kann?“
Für Telefonanrufe gibt es Telefonnummern und Verzeichnisse. Für Online-Videoanrufe und -Messaging benötigen Sie Systeme zur Identitäts- und Präsenzverwaltung sowie eine Möglichkeit für Nutzer, Sitzungen zu starten. WebRTC-Anwendungen benötigen eine Möglichkeit, mit der Clients einander signalisieren können, dass sie einen Anruf starten oder daran teilnehmen möchten.
Mechanismen zur Peer-Erkennung werden nicht von WebRTC definiert und die Optionen werden hier nicht behandelt. Der Vorgang kann so einfach sein wie das Senden einer URL per E-Mail oder Nachricht. Bei Videoanruf-Apps wie Talky, tawk.to und Browser Meeting laden Sie Personen zu einem Anruf ein, indem Sie einen benutzerdefinierten Link teilen. Der Entwickler Chris Ball hat ein interessantes serverloses WebRTC-Experiment entwickelt, mit dem WebRTC-Anrufteilnehmer Metadaten über einen beliebigen Messaging-Dienst wie IM, E-Mail oder Brieftaube austauschen können.
Wie können Sie einen Signalisierungsdienst erstellen?
Noch einmal: Signalisierungsprotokolle und -mechanismen werden nicht durch WebRTC-Standards definiert. Unabhängig davon, wofür Sie sich entscheiden, benötigen Sie einen Zwischenserver, um Signalisierungsnachrichten und App-Daten zwischen Clients auszutauschen. Leider kann eine Web-App nicht ins Internet rufen: „Verbinde mich mit meinem Freund!“
Glücklicherweise sind Signalisierungsnachrichten klein und werden meist zu Beginn eines Anrufs ausgetauscht. Beim Testen mit appr.tc für eine Videoanrufsitzung wurden insgesamt etwa 30–45 Nachrichten vom Signalisierungsdienst verarbeitet, wobei die Gesamtgröße aller Nachrichten etwa 10 KB betrug.
WebRTC-Signalisierungsdienste sind nicht nur relativ anspruchslos in Bezug auf die Bandbreite, sondern verbrauchen auch nicht viel Rechenleistung oder Arbeitsspeicher, da sie nur Nachrichten weiterleiten und eine kleine Menge an Sitzungsstatusdaten speichern müssen, z. B. welche Clients verbunden sind.
Push-Nachrichten vom Server an den Client senden
' d='M96 183a64 64 0 0 1-23-23L17 64a128 128 0 0 0 111 192l55-96a64 64 0 0 1-87 23Z'/%3E%3Cpath fill='url(%23b)' d='M192 128a64 64 0 0 1-9 32l-55 96A128 128 0 0 0 239 64H128a64 64 0 0 1 64 64Z'/%3E%3Ccircle cx='128' cy='128' r='52' fill='%231a73e8'/%3E%3Cpath fill='url(%23c)' d='M96 73a64 64 0 0 1 32-9h111a128 128 0 0 0-222 0l56 96a64 64 0 0 1 23-87Z'/%3E%3C/svg%3E)
' xlink:href='%23A'%3E%3Cstop offset='.76' stop-opacity='0'/%3E%3Cstop offset='.95' stop-opacity='.5'/%3E%3Cstop offset='1'/%3E%3C/radialGradient%3E%3CradialGradient id='F' cx='2523' cy='4680' r='20243' gradientTransform='matrix(-.03715 .99931 -2.12836 -.07913 13579 3530)' xlink:href='%23A'%3E%3Cstop offset='0' stop-color='%2335c1f1'/%3E%3Cstop offset='.11' stop-color='%2334c1ed'/%3E%3Cstop offset='.23' stop-color='%232fc2df'/%3E%3Cstop offset='.31' stop-color='%232bc3d2'/%3E%3Cstop offset='.67' stop-color='%2336c752'/%3E%3C/radialGradient%3E%3CradialGradient id='G' cx='24247' cy='7758' r='9734' gradientTransform='matrix(.28109 .95968 -.78353 .22949 24510 -16292)' xlink:href='%23A'%3E%3Cstop offset='0' stop-color='%2366eb6e'/%3E%3Cstop offset='1' stop-color='%2366eb6e' stop-opacity='0'/%3E%3C/radialGradient%3E%3Cpath id='H' d='M24105 20053a9345 9345 0 01-1053 472 10202 10202 0 01-3590 646c-4732 0-8855-3255-8855-7432 0-1175 680-2193 1643-2729-4280 180-5380 4640-5380 7253 0 7387 6810 8137 8276 8137 791 0 1984-230 2704-456l130-44a12834 12834 0 006660-5282c220-350-168-757-535-565z'/%3E%3Cpath id='I' d='M11571 25141a7913 7913 0 01-2273-2137 8145 8145 0 01-1514-4740 8093 8093 0 013093-6395 8082 8082 0 011373-859c312-148 846-414 1554-404a3236 3236 0 012569 1297 3184 3184 0 01636 1866c0-21 2446-7960-8005-7960-4390 0-8004 4166-8004 7820 0 2319 538 4170 1212 5604a12833 12833 0 007684 6757 12795 12795 0 003908 610c1414 0 2774-233 4045-656a7575 7575 0 01-6278-803z'/%3E%3Cpath id='J' d='M16231 15886c-80 105-330 250-330 566 0 260 170 512 472 723 1438 1003 4149 868 4156 868a5954 5954 0 003027-839 6147 6147 0 001133-850 6180 6180 0 001910-4437c26-2242-796-3732-1133-4392-2120-4141-6694-6525-11668-6525-7011 0-12703 5635-12798 12620 47-3654 3679-6605 7996-6605 350 0 2346 34 4200 1007 1634 858 2490 1894 3086 2921 618 1067 728 2415 728 2952s-271 1333-780 1990z'/%3E%3Cuse fill='url(%23B)' xlink:href='%23H'/%3E%3Cuse fill='url(%23D)' opacity='.35' xlink:href='%23H'/%3E%3Cuse fill='url(%23C)' xlink:href='%23I'/%3E%3Cuse fill='url(%23E)' opacity='.4' xlink:href='%23I'/%3E%3Cuse fill='url(%23F)' xlink:href='%23J'/%3E%3Cuse fill='url(%23G)' xlink:href='%23J'/%3E%3C/svg%3E)
' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.2' stop-color='%239059ff' stop-opacity='0'/%3E%3Cstop offset='.3' stop-color='%238c4ff3' stop-opacity='.1'/%3E%3Cstop offset='.8' stop-color='%237716a8' stop-opacity='.5'/%3E%3Cstop offset='1' stop-color='%236e008b' stop-opacity='.6'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-g' cx='239.1' cy='34.6' r='171.6' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='0' stop-color='%23ffe226'/%3E%3Cstop offset='.1' stop-color='%23ffdb27'/%3E%3Cstop offset='.3' stop-color='%23ffc82a'/%3E%3Cstop offset='.5' stop-color='%23ffa930'/%3E%3Cstop offset='.7' stop-color='%23ff7e37'/%3E%3Cstop offset='.8' stop-color='%23ff7139'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-h' cx='374' cy='-74.3' r='732.2' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.5' stop-color='%23ff980e'/%3E%3Cstop offset='.6' stop-color='%23ff5634'/%3E%3Cstop offset='.7' stop-color='%23ff3647'/%3E%3Cstop offset='.9' stop-color='%23e31587'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-i' cx='304.6' cy='7.1' r='536.4' gradientTransform='rotate(84 303 4)' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='0' stop-color='%23fff44f'/%3E%3Cstop offset='.1' stop-color='%23ffe847'/%3E%3Cstop offset='.2' stop-color='%23ffc830'/%3E%3Cstop offset='.3' stop-color='%23ff980e'/%3E%3Cstop offset='.4' stop-color='%23ff8b16'/%3E%3Cstop offset='.5' stop-color='%23ff672a'/%3E%3Cstop offset='.6' stop-color='%23ff3647'/%3E%3Cstop offset='.7' stop-color='%23e31587'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-j' cx='235' cy='98.1' r='457.1' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.5' stop-color='%23ff980e'/%3E%3Cstop offset='.6' stop-color='%23ff5634'/%3E%3Cstop offset='.7' stop-color='%23ff3647'/%3E%3Cstop offset='.9' stop-color='%23e31587'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-k' cx='355.7' cy='124.9' r='500.3' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.2' stop-color='%23ffe141'/%3E%3Cstop offset='.5' stop-color='%23ffaf1e'/%3E%3Cstop offset='.6' stop-color='%23ff980e'/%3E%3C/radialGradient%3E%3ClinearGradient id='ff-a' x1='446.9' y1='76.8' x2='47.9' y2='461.8' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.1' stop-color='%23ffe847'/%3E%3Cstop offset='.2' stop-color='%23ffc830'/%3E%3Cstop offset='.4' stop-color='%23ff980e'/%3E%3Cstop offset='.4' stop-color='%23ff8b16'/%3E%3Cstop offset='.5' stop-color='%23ff672a'/%3E%3Cstop offset='.5' stop-color='%23ff3647'/%3E%3Cstop offset='.7' stop-color='%23e31587'/%3E%3C/linearGradient%3E%3ClinearGradient id='ff-l' x1='442.1' y1='74.8' x2='102.6' y2='414.3' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.2' stop-color='%23fff44f' stop-opacity='.8'/%3E%3Cstop offset='.3' stop-color='%23fff44f' stop-opacity='.6'/%3E%3Cstop offset='.5' stop-color='%23fff44f' stop-opacity='.2'/%3E%3Cstop offset='.6' stop-color='%23fff44f' stop-opacity='0'/%3E%3C/linearGradient%3E%3C/defs%3E%3Cpath d='M479 166c-11-25-32-52-49-60a249 249 0 0 1 25 73c-27-68-73-95-111-155a255 255 0 0 1-8-14 44 44 0 0 1-4-9 1 1 0 0 0 0-1 1 1 0 0 0-1 0c-60 35-81 101-83 134a120 120 0 0 0-66 25 71 71 0 0 0-6-5 111 111 0 0 1-1-58c-25 11-44 29-58 44-9-12-9-52-8-60l-8 4a175 175 0 0 0-24 21 210 210 0 0 0-22 26 203 203 0 0 0-32 73l-1 2-2 15a229 229 0 0 0-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121zM202 355l3 1-3-1zm55-145zm198-31z' fill='url(%23ff-a)'/%3E%3Cpath d='M479 166c-11-25-32-52-49-60 14 26 22 53 25 72v1a207 207 0 0 1-206 279c-113-3-212-87-231-197-3-17 0-26 2-40-2 11-3 14-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121z' fill='url(%23ff-b)'/%3E%3Cpath d='M479 166c-11-25-32-52-49-60 14 26 22 53 25 72v1a207 207 0 0 1-206 279c-113-3-212-87-231-197-3-17 0-26 2-40-2 11-3 14-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121z' fill='url(%23ff-c)'/%3E%3Cpath d='m362 195 1 1a130 130 0 0 0-22-29C266 92 322 5 331 0c-60 35-81 101-83 134l9-1c45 0 84 25 105 62z' fill='url(%23ff-d)'/%3E%3Cpath d='M257 210c-1 6-22 26-29 26-68 0-80 41-80 41 3 35 28 64 57 79l4 2 7 3a107 107 0 0 0 31 6c120 6 143-143 57-186 22-4 45 5 58 14-21-37-60-62-105-62l-9 1a120 120 0 0 0-66 25l17 16c16 16 58 33 58 35z' fill='url(%23ff-e)'/%3E%3Cpath d='M257 210c-1 6-22 26-29 26-68 0-80 41-80 41 3 35 28 64 57 79l4 2 7 3a107 107 0 0 0 31 6c120 6 143-143 57-186 22-4 45 5 58 14-21-37-60-62-105-62l-9 1a120 120 0 0 0-66 25l17 16c16 16 58 33 58 35z' fill='url(%23ff-f)'/%3E%3Cpath d='m171 151 5 3a111 111 0 0 1-1-58c-25 11-44 29-58 44 1 0 36 0 54 11z' fill='url(%23ff-g)'/%3E%3Cpath d='M18 261a242 242 0 0 0 231 197 207 207 0 0 0 206-279c8 56-20 110-64 146-86 71-169 43-186 31l-3-1c-50-24-71-70-67-110-42 0-57-35-57-35s38-28 89-4c46 22 90 4 90 4 0-2-42-19-58-35l-17-16a71 71 0 0 0-6-5l-5-3c-18-11-52-11-54-11-9-12-9-51-8-60l-8 4a175 175 0 0 0-24 21 210 210 0 0 0-22 26 203 203 0 0 0-32 73c0 1-9 38-5 57z' fill='url(%23ff-h)'/%3E%3Cpath d='M341 167a130 130 0 0 1 22 29 46 46 0 0 1 4 3c55 50 26 121 24 126 44-36 72-90 64-146-27-68-73-95-111-155a255 255 0 0 1-8-14 44 44 0 0 1-4-9 1 1 0 0 0 0-1 1 1 0 0 0-1 0c-9 5-65 92 10 167z' fill='url(%23ff-i)'/%3E%3Cpath d='M367 199a46 46 0 0 0-4-3l-1-1c-13-9-36-18-58-15 86 44 63 193-57 187a107 107 0 0 1-31-6 131 131 0 0 1-11-5c17 12 99 39 186-31 2-5 31-76-24-126z' fill='url(%23ff-j)'/%3E%3Cpath d='M148 277s12-41 80-41c7 0 28-20 29-26s-44 18-90-4c-51-24-89 4-89 4s15 35 57 35c-4 40 16 85 67 110l3 1c-29-15-54-44-57-79z' fill='url(%23ff-k)'/%3E%3Cpath d='M479 166c-11-25-32-52-49-60a249 249 0 0 1 25 73c-27-68-73-95-111-155a255 255 0 0 1-8-14 44 44 0 0 1-4-9 1 1 0 0 0 0-1 1 1 0 0 0-1 0c-60 35-81 101-83 134l9-1c45 0 84 25 105 62-13-9-36-18-58-14 86 43 63 192-57 186a107 107 0 0 1-31-6 131 131 0 0 1-11-5l-3-1 3 1c-29-15-54-44-57-79 0 0 12-41 80-41 7 0 28-20 29-26 0-2-42-19-58-35l-17-16a71 71 0 0 0-6-5 111 111 0 0 1-1-58c-25 11-44 29-58 44-9-12-9-52-8-60l-8 4a175 175 0 0 0-24 21 210 210 0 0 0-22 26 203 203 0 0 0-32 73l-1 2-2 15a279 279 0 0 0-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121zm-24 13z' fill='url(%23ff-l)'/%3E%3C/svg%3E)
' xlink:href='%23s-b'%3E%3Cstop offset='0' stop-color='%2324a5f3' stop-opacity='0' /%3E%3Cstop offset='1' stop-color='%231e8ceb' /%3E%3C/radialGradient%3E%3CradialGradient id='s-j' cx='109.3' cy='13.8' r='93.1' gradientTransform='matrix(-.02 1.1 -1.04 -.02 137 -115)' xlink:href='%23s-b'%3E%3Cstop offset='0' stop-opacity='0' /%3E%3Cstop offset='1' stop-color='%235488d6' stop-opacity='0' /%3E%3Cstop offset='1' stop-color='%235d96eb' /%3E%3C/radialGradient%3E%3C/defs%3E%3Crect width='220' height='220' x='22' y='-107' fill='url(%23s-a)' ry='49' transform='matrix(.57 0 0 .57 187 256)' /%3E%3Cg transform='translate(194 190)'%3E%3Ccircle cx='67.8' cy='67.7' fill='url(%23s-c)' paint-order='stroke fill markers' r='54' /%3E%3Ccircle cx='-69.9' cy='69.3' fill='url(%23s-i)' transform='translate(138 -2)' r='54' /%3E%3C/g%3E%3Cellipse cx='120' cy='14.2' fill='url(%23s-j)' rx='93.1' ry='93.7' transform='matrix(.58 0 0 .58 192 250)' /%3E%3Cg transform='matrix(.58 0 0 .57 197 182)'%3E%3Cpath fill='%23cac7c8' d='M46 192h1l72-48-7-9-66 57Z' /%3E%3Cpath fill='%23fbfffc' d='M46 191v1l66-57-7-9-59 65Z' /%3E%3Cpath fill='url(%23s-d)' d='m119 144-7-9 66-57-59 66Z' /%3E%3Cpath fill='%23fb645c' d='m105 126 7 9 66-57-1-1-72 49Z' /%3E%3C/g%3E%3Cpath stroke='%23fff' stroke-linecap='round' stroke-miterlimit='1' stroke-width='1.3' d='m287 278 3-2m-12-17 8-2m-8-3h4m-4-13 8 2m-8 3h4m-1-13 7 3m-4-11 7 4m-2-11 6 6m0-12 6 7m1-11 4 6m4-10 3 7m5-9 2 7m15-7-1 7m10-5-3 7m11-4-4 7m11-2-5 6m16 7-7 4m10 4-7 3m10 6-8 1m8 16-8-2m5 10-7-3m4 11-7-4m2 11-6-5m0 11-5-6m-2 11-4-7m-4 11-3-8m-6 10-1-8m-16 8 2-8m-10 5 3-7m-11 4 4-7m-11 2 5-6m-8 3 3-3m4 8 2-3m5 8 2-4m6 7 1-4m8 5v-4m8 4v-4m9 3-1-4m9 1-2-4m9 0-2-4m9-2-3-3m8-4-3-2m8-5-4-2m7-6-4-1m5-8h-4m4-8h-4m3-9-4 1m1-9-4 2m-1-9-3 2m-2-9-3 3m-4-8-2 3m-5-8-2 4m-6-6-1 3m-8-5v4m-8-4v4m-9-2 1 3m-9 0 2 3m-9 1 2 3m-9 2 3 3m-8 4 3 2m-8 5 4 2m-7 6 4 1m-4 25 4-1m-2 5 7-3m-6 7 4-2m-2 6 7-4m-13-21h8m41-41v-8m0 99v-8m49-42h-8' transform='translate(-65 8)' /%3E%3C/svg%3E)
Ein Nachrichtendienst für die Signalisierung muss bidirektional sein: Client-zu-Server und Server-zu-Client. Die bidirektionale Kommunikation widerspricht dem HTTP-Client/Server-Anfrage/Antwort-Modell. Es wurden jedoch im Laufe der Jahre verschiedene Hacks wie Long Polling entwickelt, um Daten von einem Dienst, der auf einem Webserver ausgeführt wird, an eine Webanwendung zu übertragen, die in einem Browser ausgeführt wird.
Die EventSource API ermöglicht vom Server gesendete Ereignisse, also Daten, die von einem Webserver über HTTP an einen Browserclient gesendet werden. EventSource ist für die unidirektionale Nachrichtenübermittlung konzipiert, kann aber in Kombination mit XHR verwendet werden, um einen Dienst für den Austausch von Signalisierungsnachrichten zu erstellen. Ein Signalisierungsdienst leitet eine Nachricht von einem Anrufer, die per XHR-Anfrage gesendet wurde, über EventSource an den Angerufenen weiter.
WebSocket ist für die Vollduplex-Client-Server-Kommunikation konzipiert. Das bedeutet, dass Nachrichten gleichzeitig in beide Richtungen übertragen werden können. Ein Vorteil eines Signalisierungsdienstes, der mit reinem WebSocket oder Server-Sent Events (EventSource) erstellt wurde, besteht darin, dass das Backend für diese APIs auf einer Vielzahl von Web-Frameworks implementiert werden kann, die in den meisten Webhosting-Paketen für Sprachen wie PHP, Python und Ruby enthalten sind.
Alle Browser, die WebRTC unterstützen, unterstützen auch WebSocket. Für alle Verbindungen sollte TLS verwendet werden, damit Nachrichten nicht unverschlüsselt abgefangen werden können und um Probleme mit der Proxy-Durchquerung zu reduzieren. Weitere Informationen zu WebSocket und Proxy-Traversal finden Sie im WebRTC-Kapitel in High Performance Browser Networking von Ilya Grigorik.
Sie können die Signalisierung verarbeiten, indem Sie WebRTC-Clients wiederholt über Ajax einen Messaging-Server abfragen lassen. Dies führt jedoch zu vielen redundanten Netzwerkanfragen, was insbesondere für Mobilgeräte problematisch ist. Auch nach dem Aufbau einer Sitzung müssen Peers nach Signalisierungsnachrichten suchen, falls Änderungen vorgenommen werden oder die Sitzung von anderen Peers beendet wird. In der Beispiel-App WebRTC Book wird diese Option mit einigen Optimierungen für die Abfragehäufigkeit verwendet.
Signalisierung skalieren
Obwohl ein Signalisierungsdienst pro Client relativ wenig Bandbreite und CPU verbraucht, müssen Signalisierungsserver für eine beliebte App möglicherweise viele Nachrichten von verschiedenen Standorten mit hoher Gleichzeitigkeit verarbeiten. WebRTC-Apps mit hohem Traffic benötigen Signalisierungsserver, die eine erhebliche Last bewältigen können. Wir gehen hier nicht ins Detail, aber es gibt eine Reihe von Optionen für Nachrichten mit hohem Volumen und hoher Leistung, darunter:
eXtensible Messaging and Presence Protocol (XMPP) ist ein Protokoll, das für Instant Messaging entwickelt wurde und für die Signalisierung verwendet werden kann. Zu den Serverimplementierungen gehören ejabberd und Openfire. JavaScript-Clients wie Strophe.js verwenden BOSH, um bidirektionales Streaming zu emulieren. BOSH kann jedoch im Vergleich zu WebSocket ineffizient sein und schlecht skalieren.
Open-Source-Bibliotheken wie ZeroMQ (wie von TokBox für den Rumour-Dienst verwendet) und OpenMQ (NullMQ wendet ZeroMQ-Konzepte auf Webplattformen an, die das STOMP-Protokoll über WebSocket verwenden.)
Kommerzielle Cloud-Messaging-Plattformen, die WebSocket verwenden (obwohl sie möglicherweise auf Long Polling zurückgreifen), z. B. Pusher und Kaazing.
Kommerzielle WebRTC-Plattformen wie vLine
Signalisierungsdienst mit Socket.io auf Node erstellen
Der folgende Code ist für eine Webanwendung, die einen Signalisierungsdienst verwendet, der mit Socket.io auf Node erstellt wurde. Das Design von Socket.io erleichtert die Erstellung eines Dienstes zum Austausch von Nachrichten. Socket.io eignet sich aufgrund des integrierten Konzepts von Räumen besonders für die WebRTC-Signalisierung. Dieses Beispiel ist für eine relativ kleine Anzahl von Nutzern und nicht für die Produktion gedacht.
Socket.io verwendet WebSocket mit Fallbacks: AJAX Long Polling, AJAX Multipart Streaming, Forever Iframe und JSONP Polling. Es wurde auf verschiedene Back-Ends portiert, ist aber vielleicht am besten für die in diesem Beispiel verwendete Node-Version bekannt.
In diesem Beispiel wird kein WebRTC verwendet. Sie soll zeigen, wie die Signalisierung in eine Webanwendung integriert wird. Im Konsolenprotokoll können Sie sehen, was passiert, wenn Clients einem Raum beitreten und Nachrichten austauschen. In diesem WebRTC-Codelab finden Sie eine detaillierte Anleitung, wie Sie dies in eine vollständige WebRTC-Videoanruf-App einbinden.
Hier ist der Client index.html:
<!DOCTYPE html>
<html>
  <head>
    <title>WebRTC client</title>
  </head>
  <body>
    <script src='/socket.io/socket.io.js'></script>
    <script src='js/main.js'></script>
  </body>
</html>
Hier ist die JavaScript-Datei main.js, auf die im Client verwiesen wird:
const isInitiator;

room = prompt('Enter room name:');

const socket = io.connect();

if (room !== '') {
  console.log('Joining room ' + room);
  socket.emit('create or join', room);
}

socket.on('full', (room) => {
  console.log('Room ' + room + ' is full');
});

socket.on('empty', (room) => {
  isInitiator = true;
  console.log('Room ' + room + ' is empty');
});

socket.on('join', (room) => {
  console.log('Making request to join room ' + room);
  console.log('You are the initiator!');
});

socket.on('log', (array) => {
  console.log.apply(console, array);
});
Hier ist die vollständige Server-App:
const static = require('node-static');
const http = require('http');
const file = new(static.Server)();
const app = http.createServer(function (req, res) {
  file.serve(req, res);
}).listen(2013);

const io = require('socket.io').listen(app);

io.sockets.on('connection', (socket) => {

  // Convenience function to log server messages to the client
  function log(){
    const array = ['>>> Message from server: '];
    for (const i = 0; i < arguments.length; i++) {
      array.push(arguments[i]);
    }
      socket.emit('log', array);
  }

  socket.on('message', (message) => {
    log('Got message:', message);
    // For a real app, would be room only (not broadcast)
    socket.broadcast.emit('message', message);
  });

  socket.on('create or join', (room) => {
    const numClients = io.sockets.clients(room).length;

    log('Room ' + room + ' has ' + numClients + ' client(s)');
    log('Request to create or join room ' + room);

    if (numClients === 0){
      socket.join(room);
      socket.emit('created', room);
    } else if (numClients === 1) {
      io.sockets.in(room).emit('join', room);
      socket.join(room);
      socket.emit('joined', room);
    } else { // max two clients
      socket.emit('full', room);
    }
    socket.emit('emit(): client ' + socket.id +
      ' joined room ' + room);
    socket.broadcast.emit('broadcast(): client ' + socket.id +
      ' joined room ' + room);

  });

});
Wenn Sie diese App auf localhost ausführen möchten, benötigen Sie Node.js, Socket.IO und node-static. Führen Sie in einem Terminal im Verzeichnis Ihrer Anwendung npm aus, um Socket.IO und node-static zu installieren:
npm install socket.io
npm install node-static
Führen Sie den folgenden Befehl in einem Terminal in Ihrem Anwendungsverzeichnis aus, um den Server zu starten:
node server.js
Öffnen Sie localhost:2013 in Ihrem Browser. Öffnen Sie in einem beliebigen Browser einen neuen Tab oder ein neues Fenster und rufen Sie localhost:2013 noch einmal auf. Sehen Sie sich die Konsole an, um zu sehen, was passiert. In Chrome und Opera können Sie über die Google Chrome-Entwicklertools mit Ctrl+Shift+J (oder Command+Option+J auf dem Mac) auf die Konsole zugreifen.
Unabhängig davon, welchen Ansatz Sie für die Signalisierung wählen, müssen Ihr Backend und Ihre Client-App Dienste bereitstellen, die diesem Beispiel ähneln.
Fallstricke bei Signalen
RTCPeerConnectionbeginnt erst mit der Erfassung von Kandidaten, wennsetLocalDescription()aufgerufen wird. Dies ist im JSEP-IETF-Entwurf vorgeschrieben.- Nutzen Sie Trickle ICE. Rufen Sie
addIceCandidate()an, sobald Kandidaten eintreffen.
Vorgefertigte Signal-Server
Wenn Sie keinen eigenen Server erstellen möchten, stehen Ihnen mehrere WebRTC-Signalisierungsserver zur Verfügung, die wie im vorherigen Beispiel Socket.IO verwenden und in WebRTC-Client-JavaScript-Bibliotheken integriert sind:
- webRTC.io ist eine der ersten Abstraktionsbibliotheken für WebRTC.
- Signalmaster ist ein Signalisierungsserver, der für die Verwendung mit der JavaScript-Clientbibliothek SimpleWebRTC erstellt wurde.
Wenn Sie überhaupt keinen Code schreiben möchten, können Sie kommerzielle WebRTC-Plattformen von Unternehmen wie vLine, OpenTok und Asterisk verwenden.
In den Anfängen von WebRTC hat Ericsson einen Signalisierungsserver mit PHP auf Apache erstellt. Das ist zwar etwas veraltet, aber es lohnt sich, den Code anzusehen, wenn Sie etwas Ähnliches planen.
Signalsicherheit
Die Verschlüsselung ist für alle WebRTC-Komponenten obligatorisch.
Signalisierungsmechanismen sind jedoch nicht durch WebRTC-Standards definiert. Sie müssen also selbst für die Sicherheit der Signalisierung sorgen. Wenn es einem Angreifer gelingt, die Signalisierung zu kapern, kann er Sitzungen beenden, Verbindungen umleiten und Inhalte aufzeichnen, ändern oder einschleusen.
Der wichtigste Faktor bei der Sicherung der Signalisierung ist die Verwendung sicherer Protokolle: HTTPS und WSS, z. B. TLS. So wird sichergestellt, dass Nachrichten nicht unverschlüsselt abgefangen werden können. Achten Sie außerdem darauf, dass Signalisierungsnachrichten nicht so übertragen werden, dass andere Anrufer, die denselben Signalisierungsserver verwenden, darauf zugreifen können.
Umgang mit NATs und Firewalls
Für die Metadatensignalisierung verwenden WebRTC-Anwendungen einen Zwischenserver. Für das eigentliche Medien- und Datenstreaming nach dem Aufbau einer Sitzung versucht RTCPeerConnection jedoch, Clients direkt oder über Peer-to-Peer zu verbinden.
In einer einfacheren Welt hätte jeder WebRTC-Endpunkt eine eindeutige Adresse, die er mit anderen Peers austauschen könnte, um direkt zu kommunizieren.
In der Realität befinden sich die meisten Geräte hinter einer oder mehreren NAT-Ebenen, einige haben Antivirensoftware, die bestimmte Ports und Protokolle blockiert, und viele befinden sich hinter Proxys und Unternehmens-Firewalls. Eine Firewall und NAT können tatsächlich vom selben Gerät implementiert werden, z. B. von einem Wifi-Router zu Hause.
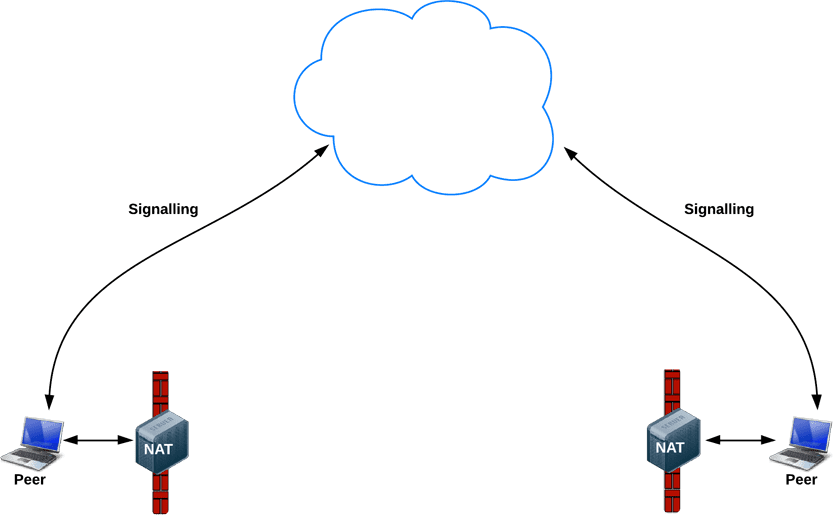
WebRTC-Anwendungen können das ICE-Framework verwenden, um die Komplexität realer Netzwerke zu bewältigen. Dazu muss Ihre Anwendung ICE-Server-URLs an RTCPeerConnection übergeben.
ICE versucht, den besten Weg zu finden, um Peers zu verbinden. Es werden alle Möglichkeiten parallel ausprobiert und die effizienteste Option ausgewählt, die funktioniert. ICE versucht zuerst, eine Verbindung über die Hostadresse herzustellen, die vom Betriebssystem und der Netzwerkkarte eines Geräts abgerufen wird. Wenn dies fehlschlägt (was bei Geräten hinter NATs der Fall ist), erhält ICE eine externe Adresse über einen STUN-Server. Wenn dies fehlschlägt, wird der Traffic über einen TURN-Relay-Server weitergeleitet.
Mit anderen Worten: Ein STUN-Server wird verwendet, um eine externe Netzwerkadresse abzurufen, und TURN-Server werden verwendet, um Traffic weiterzuleiten, wenn die direkte (Peer-to-Peer-)Verbindung fehlschlägt.
Jeder TURN-Server unterstützt STUN. Ein TURN-Server ist ein STUN-Server mit zusätzlicher integrierter Relay-Funktion. ICE bewältigt auch die Komplexität von NAT-Einrichtungen. In der Praxis ist für NAT-Hole-Punching möglicherweise mehr als nur eine öffentliche IP-Adresse und ein Port erforderlich.
URLs für STUN- und TURN-Server werden (optional) von einer WebRTC-Anwendung im Konfigurationsobjekt iceServers angegeben, das das erste Argument für den Konstruktor RTCPeerConnection ist. Für appr.tc sieht dieser Wert so aus:
{
  'iceServers': [
    {
      'urls': 'stun:stun.l.google.com:19302'
    },
    {
      'urls': 'turn:192.158.29.39:3478?transport=udp',
      'credential': 'JZEOEt2V3Qb0y27GRntt2u2PAYA=',
      'username': '28224511:1379330808'
    },
    {
      'urls': 'turn:192.158.29.39:3478?transport=tcp',
      'credential': 'JZEOEt2V3Qb0y27GRntt2u2PAYA=',
      'username': '28224511:1379330808'
    }
  ]
}
Sobald RTCPeerConnection diese Informationen hat, wird die ICE-Magie automatisch angewendet. RTCPeerConnection verwendet das ICE-Framework, um den besten Pfad zwischen Peers zu ermitteln, und arbeitet bei Bedarf mit STUN- und TURN-Servern zusammen.
STUN
NATs stellen einem Gerät eine IP-Adresse zur Verwendung in einem privaten lokalen Netzwerk bereit. Diese Adresse kann jedoch nicht extern verwendet werden. Ohne eine öffentliche Adresse können WebRTC-Peers nicht kommunizieren. Um dieses Problem zu umgehen, verwendet WebRTC STUN.
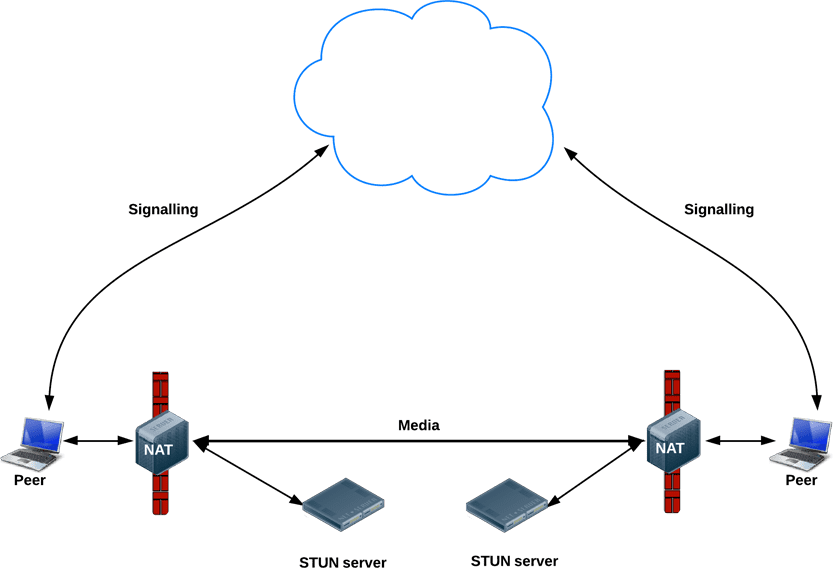
STUN-Server befinden sich im öffentlichen Internet und haben eine Aufgabe: die IP:Port-Adresse einer eingehenden Anfrage (von einer App, die hinter einem NAT ausgeführt wird) zu prüfen und diese Adresse als Antwort zurückzusenden. Mit anderen Worten:Die App verwendet einen STUN-Server, um ihre IP-Adresse und ihren Port aus einer öffentlichen Perspektive zu ermitteln. Durch diesen Prozess kann ein WebRTC-Peer eine öffentlich zugängliche Adresse für sich selbst abrufen und diese dann über einen Signalisierungsmechanismus an einen anderen Peer weitergeben, um eine direkte Verbindung einzurichten.
STUN-Server müssen nicht viel tun oder sich viel merken, sodass relativ einfache STUN-Server eine große Anzahl von Anfragen verarbeiten können.
Bei den meisten WebRTC-Anrufen wird eine Verbindung über STUN hergestellt. Bei Anrufen zwischen Peers hinter Firewalls und komplexen NAT-Konfigurationen kann dies jedoch seltener der Fall sein.
TURN
RTCPeerConnection versucht, eine direkte Kommunikation zwischen Peers über UDP einzurichten.
Wenn das fehlschlägt, greift RTCPeerConnection auf TCP zurück. Wenn das nicht funktioniert, können TURN-Server als Fallback verwendet werden, um Daten zwischen Endpunkten weiterzuleiten.
Noch einmal: TURN wird verwendet, um Audio-, Video- und Datenstreaming zwischen Peers weiterzuleiten, nicht Signalisierungsdaten.
TURN-Server haben öffentliche Adressen, sodass sie von Peers kontaktiert werden können, auch wenn sich die Peers hinter Firewalls oder Proxys befinden. TURN-Server haben nur eine Aufgabe: einen Stream weiterleiten. Im Gegensatz zu STUN-Servern verbrauchen sie von Natur aus viel Bandbreite.
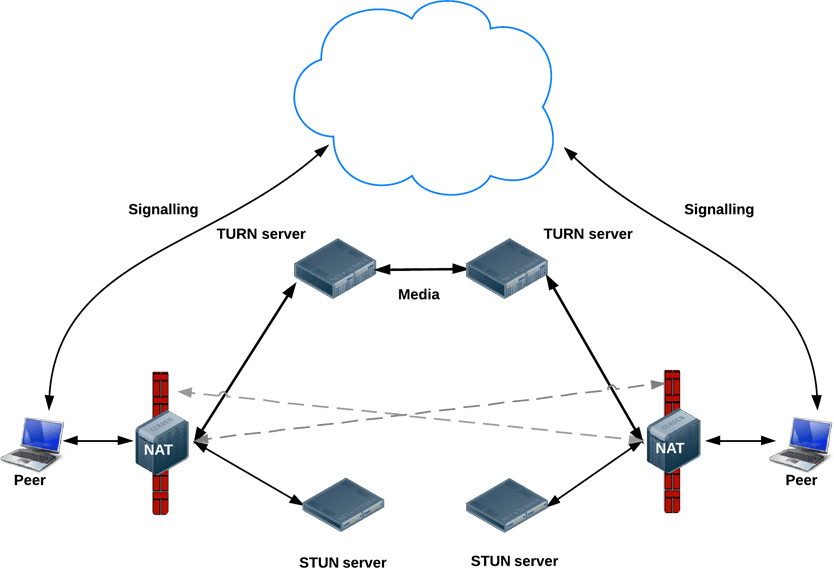
Dieses Diagramm zeigt TURN in Aktion. STUN allein war nicht erfolgreich, daher greift jeder Peer auf einen TURN-Server zurück.
STUN- und TURN-Server bereitstellen
Zu Testzwecken betreibt Google einen öffentlichen STUN-Server, stun.l.google.com:19302, der von appr.tc verwendet wird. Verwenden Sie für einen STUN/TURN-Dienst in der Produktion den rfc5766-turn-server. Der Quellcode für STUN- und TURN-Server ist auf GitHub verfügbar. Dort finden Sie auch Links zu verschiedenen Informationsquellen zur Serverinstallation. Ein VM-Image für Amazon Web Services ist ebenfalls verfügbar.
Ein alternativer TURN-Server ist restund, der als Quellcode und auch für AWS verfügbar ist. Sie können einen Restund auf Compute einrichten :
- Öffnen Sie die Firewall nach Bedarf für tcp=443, udp/tcp=3478.
- Erstellen Sie vier Instanzen, eine für jede öffentliche IP-Adresse, Standard-Ubuntu-12.06-Image.
- Lokale Firewallkonfiguration einrichten (ANY von ANY zulassen)
- Installieren Sie die Tools:
shell sudo apt-get install make sudo apt-get install gcc - Installieren Sie libre von creytiv.com/re.html.
- Rufen Sie restund von creytiv.com/restund.html ab und entpacken Sie es.
wgethancke.name/restund-auth.patch und wenden Sie ihn mitpatch -p1 < restund-auth.patchan.- Führen Sie
make,sudo make installfür libre und restund aus. - Passen Sie
restund.confan Ihre Anforderungen an (ersetzen Sie die IP-Adressen und achten Sie darauf, dass es dasselbe gemeinsame Secret enthält) und kopieren Sie es nach/etc. - Kopieren Sie
restund/etc/restundnach/etc/init.d/. - Konfigurieren Sie restund:
- Legen Sie dazu
LD_LIBRARY_PATHfest. - Kopieren Sie
restund.confnach/etc/restund.conf. - Legen Sie
restund.confso fest, dass die richtigen 10 verwendet werden. ohne dass eine externe IP-Adresse erforderlich ist.
- Legen Sie dazu
- restund ausführen
- Testen Sie mit dem stund-Client von einem Remote-Computer aus:
./client IP:port
WebRTC mit mehreren Teilnehmern
Vielleicht möchten Sie sich auch den von Justin Uberti vorgeschlagenen IETF-Standard für eine REST API für den Zugriff auf TURN-Dienste ansehen.
Es gibt zahlreiche Anwendungsfälle für Medienstreaming, die über einen Einzelanruf hinausgehen. Beispiele hierfür sind Videokonferenzen zwischen einer Gruppe von Kollegen oder eine öffentliche Veranstaltung mit einem Sprecher und Hunderten oder Millionen von Zuschauern.
Eine WebRTC-Anwendung kann mehrere RTCPeerConnections verwenden, sodass jeder Endpunkt in einer Mesh-Konfiguration mit jedem anderen Endpunkt verbunden ist. Dies ist der Ansatz, der von Apps wie talky.io verwendet wird und für eine kleine Anzahl von Peers bemerkenswert gut funktioniert. Darüber hinaus werden die Verarbeitung und der Bandbreitenverbrauch übermäßig hoch, insbesondere für mobile Clients.
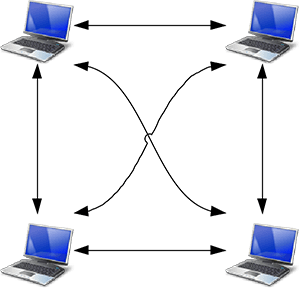
Alternativ kann eine WebRTC-Anwendung einen Endpunkt auswählen, um Streams in einer Sternkonfiguration an alle anderen zu verteilen. Es wäre auch möglich, einen WebRTC-Endpunkt auf einem Server auszuführen und einen eigenen Mechanismus zur Weiterverteilung zu erstellen. Eine Beispiel-Client-App wird von webrtc.org bereitgestellt.
Ein MediaStream aus einem RTCPeerConnection kann als Eingabe für einen anderen verwendet werden. Dies kann flexiblere Architekturen ermöglichen, da eine Web-App das Anrufrouting verarbeiten kann, indem sie auswählt, mit welchem anderen Peer eine Verbindung hergestellt werden soll. Beispiele hierfür finden Sie unter WebRTC-Beispiele: Peer-Verbindungsweiterleitung und WebRTC-Beispiele: Mehrere Peer-Verbindungen.
Multipoint Control Unit
Für eine große Anzahl von Endpunkten ist die Verwendung einer Multipoint Control Unit (MCU) die bessere Option. Dies ist ein Server, der als Brücke dient, um Medien zwischen einer großen Anzahl von Teilnehmern zu verteilen. MCUs können mit verschiedenen Auflösungen, Codecs und Frameraten in einer Videokonferenz umgehen, Transcodierung durchführen, selektive Streamweiterleitung durchführen und Audio und Video mischen oder aufzeichnen. Bei Anrufen mit mehreren Teilnehmern gibt es eine Reihe von Problemen, die berücksichtigt werden müssen, insbesondere wie mehrere Videoeingaben angezeigt und Audio von mehreren Quellen gemischt werden. Cloud-Plattformen wie vLine versuchen ebenfalls, das Traffic-Routing zu optimieren.
Sie können ein komplettes MCU-Hardwarepaket kaufen oder ein eigenes erstellen.
Es sind mehrere Open-Source-MCU-Softwareoptionen verfügbar. Licode (früher Lynckia) bietet beispielsweise eine Open-Source-MCU für WebRTC an. OpenTok hat Mantis.
Über Browser hinaus: VoIP, Telefone und Messaging
Die Standardisierung von WebRTC ermöglicht die Kommunikation zwischen einer WebRTC-Anwendung, die in einem Browser ausgeführt wird, und einem Gerät oder einer Plattform, die auf einer anderen Kommunikationsplattform ausgeführt wird, z. B. einem Telefon oder einem Videokonferenzsystem.
SIP ist ein Signalisierungsprotokoll, das von VoIP- und Videokonferenzsystemen verwendet wird. Damit die Kommunikation zwischen einer WebRTC-Web-App und einem SIP-Client wie einem Videokonferenzsystem möglich ist, benötigt WebRTC einen Proxyserver, der die Signalisierung vermittelt. Die Signalisierung muss über das Gateway erfolgen. Sobald die Kommunikation hergestellt ist, kann der SRTP-Traffic (Video und Audio) jedoch Peer-to-Peer übertragen werden.
Das öffentliche Fernsprechnetz (PSTN) ist das leitungsvermittelte Netzwerk aller „normalen“ analogen Telefone. Für Anrufe zwischen WebRTC-Webanwendungen und Telefonen muss der Traffic über ein PSTN-Gateway geleitet werden. Ebenso benötigen WebRTC-Webanwendungen einen XMPP-Zwischenserver, um mit Jingle-Endpunkten wie IM-Clients zu kommunizieren. Jingle wurde von Google als Erweiterung für XMPP entwickelt, um Sprach- und Videoanrufe für Messaging-Dienste zu ermöglichen. Aktuelle WebRTC-Implementierungen basieren auf der C++-Bibliothek libjingle, einer Implementierung von Jingle, die ursprünglich für Talk entwickelt wurde.
Eine Reihe von Apps, Bibliotheken und Plattformen nutzen die Fähigkeit von WebRTC, mit der Außenwelt zu kommunizieren. Beispiel:
- jsSIP: JavaScript-SIP-Bibliothek
- Phono: Open-Source-JavaScript-Telefon-API, die als Plug-in erstellt wurde
- Twilio: Sprach- und Messaging-Dienste
Weitere Informationen
- WebRTC API-Dokumentation lesen
- Das WebRTC-Codelab enthält eine detaillierte Anleitung zum Erstellen einer Video- und Textchat-App mit einem Socket.io-Signalisierungsdienst, der auf Node ausgeführt wird.
- SFHTML5-Präsentation von Chris Wilson: Einführung in WebRTC-Apps
Das 350-seitige Buch WebRTC: APIs and RTCWEB Protocols of the HTML5 Real-Time Web bietet viele Details zu Daten- und Signalisierungspfaden und enthält eine Reihe detaillierter Netzwerktopologiediagramme.